Von Vibe Coding zu Agentic Engineering: Der Paradigmenwechsel im AI-Programming 2026
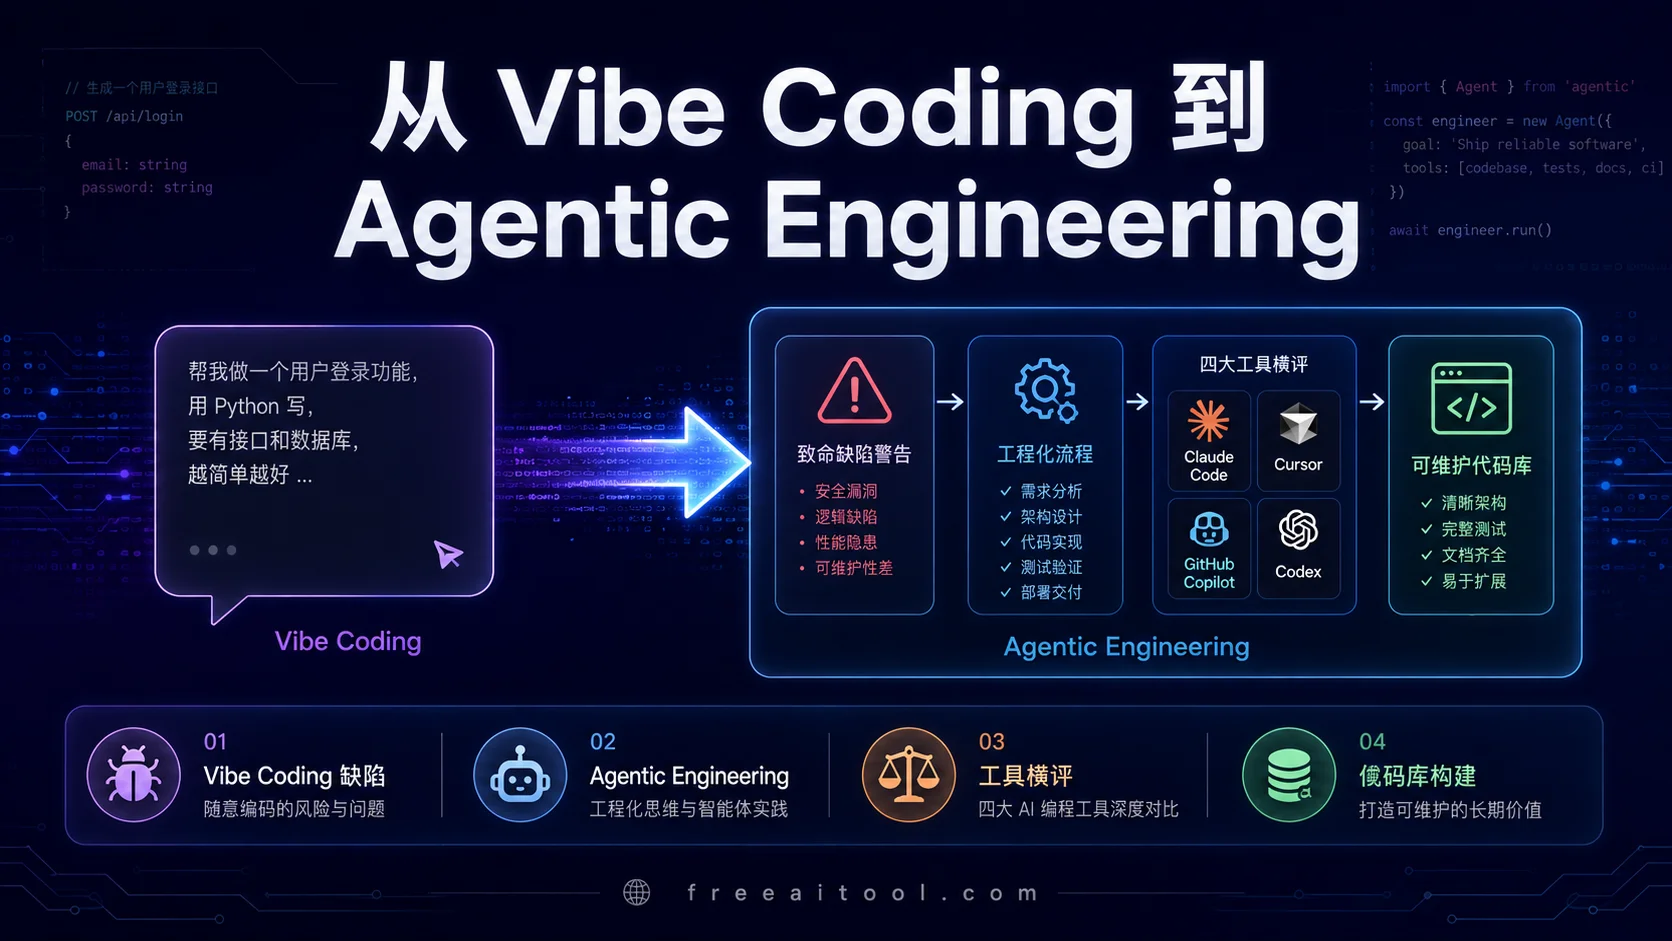
Im Februar 2024 prägte Andrej Karpathy das Konzept des Vibe Coding — “du lässt dich voll auf den Vibe ein, umarmst das Exponentielle und vergisst, dass Code überhaupt existiert.” Der Satz verbreitete sich wie ein Lauffeuer und wurde zum Mantra unzähliger Entwickler, die mit KI Code schreiben.
Zwei Jahre später hat sich der Wind gedreht.
Auf Hacker News erzielte ein Beitrag mit dem Titel “Nach zwei Jahren Vibe Coding bin ich zum handschriftlichen Codieren zurückgekehrt” 865 Punkte, und die Kommentarsektion war voller Reflexionen über Vibe Coding. Gleichzeitig wurde auf der Zhipu GLM-5 Launch-Veranstaltung “From Vibe Coding to Agentic Engineering” zur zentralen Erzählung, mit 378 Diskussionspunkten, die zeigen, dass dieser neue Begriff schnell die Entwickler erreicht.
Dies ist kein Streit um Begriffe — es ist ein fundamentaler Wandel des Programmierparadigms.
I. Die fatalen Schwächen von Vibe Coding: Warum “Coding nach Gefühl” nicht mehr funktioniert
1.1 Was ist Vibe Coding?
Die Kernidee von Vibe Coding ist: Du musst den Code nicht verstehen — beschreibe einfach deine Anforderungen in natürlicher Sprache und lass die KI das Ergebnis generieren. Der typische Workflow ist:
- Beschreibe die Funktion in natürlicher Sprache (“Baue mir eine Benutzer-Login-Seite”)
- KI generiert den Code
- Kopieren, einfügen, ausführen
- Fehler? Wirf die Fehlermeldung zurück an die KI und versuche es erneut
- Es läuft? Feierabend
Dieser Workflow ist in der Prototyping-Phase tatsächlich effizient. Aber wenn Vibe Coding in der Produktion eingesetzt wird, treten Probleme auf.
1.2 Drei fatale Schwächen
Schwäche #1: Unkontrollierte Codequalität
Das Wesen von Vibe Coding ist “Black-Box-Generierung” — du schaust dir den Code nicht an, nur die Ergebnisse. Das führt zu:
- Verbreitung von Duplikatcode: KI generiert jedes Mal “von Grund auf”, ohne bestehende Logik wiederzuverwenden
- Anhäufung von Anti-Patterns: KI neigt dazu, Code zu generieren, der “funktioniert”, nicht Code, der “gut” ist
- Exponentielles Wachstum technischer Schulden: Ein Entwickler teilte mit, dass sein Vibe-Coding-Projekt nach nur 3 Monaten 47 ähnliche, aber unterschiedliche API-Aufruffunktionen angesammelt hatte
Schwäche #2: Null Wartbarkeit
Wenn du den Code nicht verstehst, kannst du ihn nicht warten. Ein Kommentar eines Hacker-Nutzers traf den Nagel auf den Kopf:
“Ich habe 6 Monate lang Vibe Coding verwendet, und mein Projekt erreichte 50.000 Codezeilen. Dann stieß ich auf einen Bug und verbrachte 3 Tage damit zu versuchen zu verstehen, was der KI-generierte Code tat. Am Ende habe ich das gesamte Modul neu geschrieben.”
Schwäche #3: Sicherheitsblinde Flecken
Die “Nicht-Überprüfen”-Philosophie von Vibe Coding bedeutet, dass Sicherheitsprobleme systematisch übersehen werden. KI-generierter Code kann enthalten:
- Hartcodierte API-Schlüssel
- SQL-Injection-Schwachstellen
- Unsichere Abhängigkeitsversionen
- Fehlende Eingabevalidierung
Eine Studie aus dem Jahr 2025 zeigte, dass 38% des KI-generierten Codes mindestens eine moderate oder höhere Sicherheitslücke enthält. Im Vibe-Coding-Modus werden diese Probleme fast nie erkannt.
1.3 Das eigentliche Problem mit Vibe Coding
Das Problem mit Vibe Coding ist nicht, dass “KI-generierter Code schlecht ist” — es ist, dass die Rolle des Entwicklers fälschlicherweise zum “Anforderungsbeschreiber” degradiert wird. Du denkst nicht mehr über Architektur, überprüfst keinen Code und verstehst das System nicht — du bist nur ein Übermittler zwischen KI und Kunde.
Das ist kein Programmieren. Das ist Wünschen.
1.4 Ein reales Fallbeispiel
Lass mich einen realen Fall teilen. Ein Entwickler auf Reddit teilte seine Vibe-Coding-Erfahrung:
“Ich habe den Composer-Modus von Cursor verwendet, um in 2 Wochen ein vollständiges SaaS-Projekt zu generieren, das 30.000 Codezeilen erreichte. Anfangs lief alles reibungslos, aber als ich versuchte, eine neue Funktion hinzuzufügen, stellte ich fest, dass das System überhaupt nicht skalierbar war. Der KI-generierte Code hatte keine einheitliche Architektur — jedes Modul war unabhängig, der Datenfluss war chaotisch und die Abhängigkeiten waren ein verworrenes Durcheinander. Am Ende verbrachte ich 3 Wochen damit, das gesamte Projekt zu refaktorisieren.”
Dieser Fall zeigt ein kritisches Problem: Vibe Coding glänzt in kurzfristigen Projekten, gerät aber in langfristigen Projekten schnell außer Kontrolle.
II. Agentic Engineering: Von “Prompts” zu “Engineering”
2.1 Was ist Agentic Engineering?
Agentic Engineering ist ein systematisches Upgrade von Vibe Coding. Seine Kernphilosophie ist:
KI ist nicht dein Code-Generator — sie ist dein Engineering-Partner. Deine Aufgabe ist es nicht, “Anforderungen zu beschreiben”, sondern zu “führen, zu überprüfen und zu integrieren.”
Konkret umfasst Agentic Engineering drei Ebenen:
- Agent als Ausführender: KI-Agenten (wie Claude Code, Codex) übernehmen autonom das Schreiben von Code, Tests und Debugging
- Mensch als Architekt: Entwickler sind verantwortlich für Systemdesign, Code-Review und Qualitätskontrolle
- Engineering-Prozesse: Versionskontrolle, CI/CD, Code-Standards, Security-Scanning — diese traditionellen Engineering-Praktiken werden nicht verworfen, sondern werden noch wichtiger
2.2 Wichtige Unterschiede zu Vibe Coding
| Dimension | Vibe Coding | Agentic Engineering |
|---|---|---|
| Entwicklerrolle | Anforderungsbeschreiber | Architekt + Prüfer |
| Codeverständnis | Egal | Muss verstanden werden |
| Qualitätskontrolle | Solange es läuft | Engineering-Standards |
| Sicherheitsprüfung | Ignoriert | Pflicht |
| Wartbarkeit | Nicht berücksichtigt | Kernfokus |
| Einsatzgebiet | Prototypen, Demos | Produktionsumgebungen |
2.3 Warum “jetzt”?
Dass Agentic Engineering 2026 zum Mainstream wird, ist kein Zufall:
- Tool-Reife: Tools wie Claude Code, Codex und OpenCode haben jetzt die Fähigkeit, komplexe Aufgaben autonom auszuführen
- Gesammelte Lektionen: Zwei Jahre Vibe-Coding-Praxis haben Entwickler teuer zu stehen gekommen
- Steigende Projektkomplexität: KI-generierte Projekte werden immer größer — “dem Vibe folgen” reicht nicht mehr aus
III. Vergleich der vier wichtigsten Agentic-Coding-Tools
Der Agentic-Coding-Tool-Markt hat sich 2026 zu einem Vierer-Wettbewerb entwickelt. Hier ist mein Vergleich basierend auf 3 Monaten tatsächlicher Nutzung.
3.1 Tool-Übersicht
| Feature | Claude Code | Cursor | Codex (OpenAI) | OpenCode |
|---|---|---|---|---|
| Positionierung | Terminal-nativer Agent | IDE-integrierter Agent | Cloud-Async-Agent | Open-Source-Terminal-Agent |
| Laufzeitumgebung | Terminal-CLI | VS-Code-Fork | Cloud-Sandbox | Terminal-CLI |
| Modell | Claude Sonnet 4 / Fable 5 | Multi-Modell | GPT-5.6 / Codex | Multi-Modell |
| Preis | $20/Monat (Max $100-200) | $20/Monat (Pro $40) | Inklusive ChatGPT Plus $20 | Kostenlos (eigener Key) |
| Kontextfenster | 200K Tokens | Projektweites Indexing | 128K Tokens | Abhängig vom Modell |
| Agent-Modus | ✅ Nativ | ✅ Composer | ✅ Async | ✅ Nativ |
| Autonome Ausführung | Hoch (kann Befehle ausführen) | Mittel (braucht Bestätigung) | Hoch (in Sandbox) | Hoch (kann Befehle ausführen) |
| Code-Review | Integrierte Diff-Ansicht | Integrierte Diff-Ansicht | Web-UI-Review | Terminal-Diff |
| MCP-Unterstützung | ✅ Vollständig | ✅ Vollständig | ❌ Eingeschränkt | ✅ Vollständig |
| Open Source | ❌ | ❌ | ❌ | ✅ MIT |
3.2 Claude Code: Der terminal-native Allrounder
Vorteile:
- Terminal-nativ, nahtlose Integration in Entwickler-Workflows
- 200K Kontextfenster, bewältigt große Projekte mühelos
- Agent-Modus kann autonom Befehle ausführen, Tests durchführen und Fehler beheben
- Vollständiges MCP-Ökosystem — Verbindung zu Datenbanken, APIs und externen Tools
Nachteile:
- Teuer (intensive Nutzung erfordert den $100-200/Monat Max-Plan)
- Steile Lernkurve für die Terminal-Oberfläche
- Nicht ideal für Frontend-Live-Vorschau-Szenarien
Am besten für: Backend-Entwickler, Full-Stack-Entwickler, Power-User, die Terminal-Workflows bevorzugen
3.3 Cursor: Die beste IDE-integrierte Wahl
Vorteile:
- Basiert auf VS Code, praktisch keine Lernkurve
- Composer-Modus unterstützt Multi-Datei-Bearbeitung
- Live-Vorschau, hervorragende Frontend-Entwicklungserfahrung
- Multi-Modell-Unterstützung mit flexiblem Wechsel
Nachteile:
- Weniger Agenten-Autonomie als Claude Code (viele Operationen erfordern Bestätigung)
- Projektweites Indexing kann bei sehr großen Projekten langsamer werden
- Eingeschränkte Terminal-Befehlsunterstützung
Am besten für: Frontend-Entwickler, VS-Code-Nutzer, Entwickler, die grafische Oberflächen bevorzugen
3.4 Codex: Der Cloud-Async-Pionier
Vorteile:
- Asynchrone Ausführung — starte mehrere Aufgaben gleichzeitig
- Cloud-Sandbox mit hoher Sicherheit
- Tiefe GitHub-Integration, reibungslose PR-Workflows
- In ChatGPT Plus enthalten, großartiges Preis-Leistungs-Verhältnis
Nachteile:
- Keine MCP-Unterstützung, eingeschränkte Erweiterbarkeit
- Cloud-Ausführung bedeutet, dass Code zu OpenAI hochgeladen werden muss
- Debugging-Erfahrung bleibt hinter lokalen Tools zurück
- Eingeschränkte Unterstützung für Nicht-OpenAI-Modelle
Am besten für: Sicherheitsbewusste Enterprise-Nutzer, GitHub-Power-User, Entwickler, die asynchrone Workflows bevorzugen
3.5 OpenCode: Der Open-Source-Herausforderer
Vorteile:
- Vollständig Open Source (MIT-Lizenz), frei anpassbar
- Unterstützt jedes Modell (OpenAI, Anthropic, lokale Modelle)
- Terminal-nativ, ähnlicher Workflow wie Claude Code
- Aktive Community, schnelle Iteration
Nachteile:
- Erfordert eigene API-Keys, Kosten können unvorhersehbar sein
- Ökosystem nicht so ausgereift wie kommerzielle Tools
- Relativ weniger Dokumentation und Tutorials
Am besten für: Open-Source-Enthusiasten, Power-User, die volle Kontrolle wollen, budgetbewusste aber technisch versierte Entwickler
3.6 Szenariobasierte Empfehlungen
| Szenario | Empfohlenes Tool | Grund |
|---|---|---|
| Backend-API-Entwicklung | Claude Code | Gute Terminal-Integration, starke Agenten-Autonomie |
| Frontend-Komponentenentwicklung | Cursor | Live-Vorschau, hervorragende Multi-Datei-Bearbeitung |
| Große Codebasis-Refaktorisierung | Claude Code | 200K Kontext, starke Verarbeitung |
| Sicherheitskritische Projekte | Codex | Cloud-Sandbox, starke Isolation |
| Begrenztes Budget | OpenCode | Kostenlos, eigener Key |
| Teamzusammenarbeit | Cursor / Codex | Cursor für Echtzeit-Zusammenarbeit, Codex für asynchrone |
IV. Aufbau wartbarer KI-gestützter Codebasen: Best Practices
Der Upgrade von Vibe Coding zu Agentic Engineering — Tools sind nur der erste Schritt. Was wichtiger ist, ist die Etablierung eines Engineering-Prozesses.
4.1 Architektur zuerst: Denken vor dem Coden
Prinzip: Lass nicht die KI deine Architektur entscheiden.
Bevor du ein Projekt startest, beantworte diese Fragen:
- Modulstruktur: Welche Funktionen sind unabhängige Module? Was sind die Schnittstellen zwischen ihnen?
- Datenfluss: Wie fließen Daten zwischen Modulen?
- Technologieauswahl: Welche Frameworks, Datenbanken und ORMs?
- Code-Standards: Namenskonventionen, Verzeichnisstruktur, Kommentarstil
Schreibe diese in eine ARCHITECTURE.md-Datei im Projekt-Root. Jedes Mal, wenn du einen KI-Agenten startest, lass ihn diese Datei zuerst lesen.
# ARCHITECTURE.md

## Modulstruktur
- `src/auth/`: Authentifizierungsmodul — verwaltet Login, Registrierung, Token-Management
- `src/api/`: API-Schicht — verwaltet Routing und Anfrageverarbeitung
- `src/db/`: Datenschicht — verwaltet Datenbankoperationen

## Schnittstellenspezifikationen
- Alle APIs geben JSON-Format zurück
- Fehlerantwortformat: `{ error: string, code: number }`

## Code-Standards
- Verwende TypeScript Strict-Modus
- Funktionsbenennung: camelCase
- Typbenennung: PascalCase
- Jede Funktion muss JSDoc-Kommentare haben
4.2 Code-Review: Vertrauen, aber überprüfen
Prinzip: Jede Zeile KI-generierten Codes muss überprüft werden.
Erstelle eine Code-Review-Checkliste:
- Funktionale Korrektheit: Implementiert der Code die erwartete Funktionalität?
- Sicherheit: Gibt es hartcodierte Schlüssel? Injektionsschwachstellen?
- Performance: Gibt es offensichtliche Performance-Probleme? (z.B. N+1-Abfragen)
- Wartbarkeit: Ist der Code leicht verständlich? Gibt es duplizierte Logik?
- Testabdeckung: Gibt es entsprechende Testfälle?
Verwende KI zur Unterstützungsprüfung, aber die endgültige Entscheidung muss vom Menschen getroffen werden.
4.3 Testgetrieben: Lass KI zuerst Tests schreiben
Prinzip: Tests sind die Spezifikation für Code.
Im Agentic-Engineering-Modus ist der empfohlene Workflow:
- Menschen schreiben Testfälle (oder lassen KI Tests aus Anforderungen generieren)
- KI schreibt Code, um die Tests zu bestehen
- Menschen überprüfen den Code und die Testergebnisse
Dieser “testgetriebene” Ansatz hat mehrere Vorteile:
- Testfälle dienen als “Spezifikation” für Code und geben der KI ein klares Ziel
- Code-Korrektheit kann automatisch verifiziert werden
- Tests schützen beim Refactoring und verhindern Regressionen
# Beispiel: Testgetriebener Workflow mit Claude Code
$ claude
> Lies tests/auth.test.ts und implementiere dann src/auth/login.ts, damit alle Tests bestanden werden
> Führe die Tests aus; wenn welche fehlschlagen, behebe den Code
> Ändere nicht die Testdateien
4.4 Versionskontrolle: Oft committen, klar beschreiben
Prinzip: Jede KI-Interaktion sollte einen Commit haben.
Im Agentic-Engineering-Modus können KI-Agenten umfangreiche Code-Änderungen vornehmen. Um Nachverfolgbarkeit zu gewährleisten:
- Nach jeder Aufgabe committen: Lass KI nach Abschluss von Aufgaben automatisch Commit-Nachrichten generieren
- Verwende semantische Commits:
feat:,fix:,refactor:Präfixe - Halte Commits klein: Jeder Commit sollte nur eine logische Änderung enthalten
# Beispiel: Automatische Generierung von Commit-Nachrichten mit Claude Code
$ claude
> Nach Abschluss der Benutzer-Login-Funktion, generiere eine Commit-Nachricht gemäß der Conventional-Commits-Spezifikation
> Dann führe git add und git commit aus
4.5 Security-Scanning: Automatisierte Sicherheitsprüfungen
Prinzip: Sicherheit kann sich nicht nur auf manuelle Überprüfung verlassen.
Füge automatisiertes Security-Scanning zu deiner CI/CD-Pipeline hinzu:
- Abhängigkeits-Scanning: Verwende
npm audit,safety checkusw., um nach Abhängigkeitsschwachstellen zu prüfen - Code-Scanning: Verwende
semgrep,CodeQLusw., um nach Code-Schwachstellen zu scannen - Secret-Scanning: Verwende
git-secrets,trufflehogusw., um Schlüssellecks zu verhindern
# Beispiel: GitHub Actions Security-Scanning-Workflow
name: Security Scan
on: [push, pull_request]
jobs:
  scan:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4
      - name: Run Semgrep
        uses: returntocorp/semgrep-action@v1
      - name: Run npm audit
        run: npm audit --audit-level=high
V. Fazit: Die Zukunft des Programmierens ist “Mensch-Maschine-Zusammenarbeit”
Von Vibe Coding zu Agentic Engineering ist keine Ablehnung des KI-Programmiers — es ist seine Reifung.
Vibe Coding hat uns gelehrt: KI kann die Programmier-Effizienz dramatisch steigern. Agentic Engineering hat uns gelehrt: Effizienz darf nicht auf Kosten der Qualität gehen.
Entwickler im Jahr 2026 müssen nicht mehr “Code schreiben”, aber sie müssen “Code verstehen”. Dein Wert liegt nicht darin, wie viele Codezeilen du schreiben kannst, sondern darin, ob du:
- Eine klare Architektur entwerfen kannst
- KI anleiten kannst, hochwertigen Code zu generieren
- Die Ausgabe der KI überprüfen und integrieren kannst
- Die Sicherheit und Wartbarkeit des Systems gewährleisten kannst
Das ist nicht das Ende des Programmierens — es ist die Evolution des Programmierens.
TL;DR: Der “nach Gefühl”-Ansatz von Vibe Coding ist nicht mehr für Produktionsumgebungen geeignet. Agentic Engineering positioniert KI als “Engineering-Partner” statt als “Code-Generator” und erfordert, dass Entwickler Architekt- und Prüferrollen übernehmen. Bei der Tool-Auswahl: Claude Code für Backend, Cursor für Frontend, Codex für sicherheitskritische Szenarien und OpenCode für knappe Budgets. Egal welches Tool du verwendest, die fünf Best Practices — Architektur zuerst, Code-Review, testgetrieben, Versionskontrolle und Security-Scanning — sind alle unverzichtbar.
Ich hoffe, dieser Blogbeitrag war hilfreich! Wenn du Fragen oder Gedanken zu Agentic Engineering hast, diskutiere gerne in den Kommentaren.