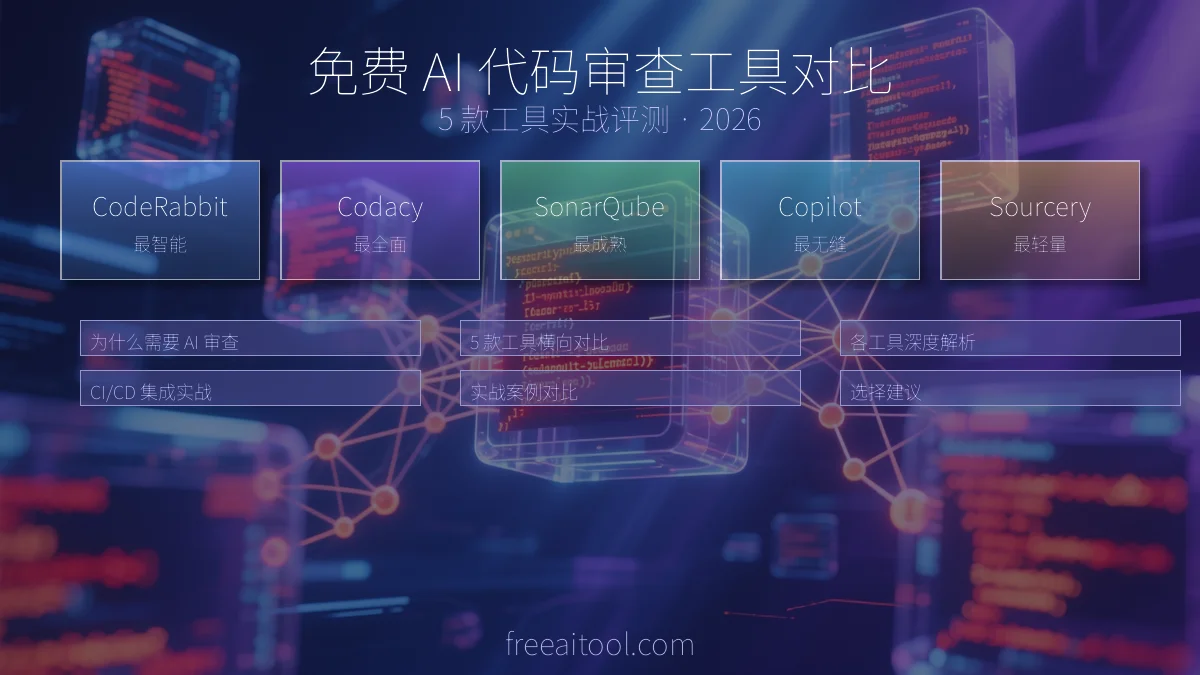
免费 AI 代码审查工具对比:5 款工具实战评测 2026
当 AI 编程助手每天生成数千行代码时,人工审查已经跟不上节奏。本文实测 5 款主流 AI 代码审查工具,帮你找到最适合团队的那一款。
一、为什么你需要 AI 代码审查
人工审查的三大瓶颈
每个开发团队都经历过这样的场景:PR 提交后等待审查 3 天,审查者花 20 分钟只找到两个拼写错误,合并后又发现一个空指针异常。传统代码审查面临三个结构性问题:
- 审查瓶颈:资深开发者的时间是最稀缺的资源,却要花大量时间在格式、命名等低价值审查上
- 一致性缺失:不同审查者的标准和关注点差异巨大,审查质量取决于”今天谁值班”
- 反馈延迟:PR 提交到审查完成的平均等待时间超过 24 小时,严重拖慢交付节奏
AI 审查能解决什么
AI 代码审查工具不是要取代人类审查者,而是承担”第一轮筛选”的工作:
- 即时反馈:PR 提交后秒级响应,不等人类排期
- 规则一致性:每次审查都遵循相同标准,不会因疲劳而遗漏
- 覆盖面广:同时检查代码质量、安全漏洞、性能问题、最佳实践
- 释放人力:让人类审查者专注于架构设计和业务逻辑等高价值问题
二、5 款工具横向对比
| 维度 | CodeRabbit | Codacy | SonarQube CE | GitHub Copilot | Sourcery |
|---|---|---|---|---|---|
| 免费额度 | 仅开源项目免费 | 个人免费(IDE) | 完全免费 | Copilot 订阅者可用 | 免费版有限制 |
| 审查方式 | PR 评论 + 自动修复 | PR 评论 + 质量门禁 | 本地扫描 + CI 集成 | PR 内联评论 | IDE 实时 + PR |
| 语言支持 | 主流语言 | 49 种 | 30+ 种 | 主流语言 | Python/JS/Go |
| 安全扫描 | ✅ 持续监控 | ✅ SAST/SCA/密钥 | ✅ 基础 | ✅ Advanced 才有 | ❌ |
| CI/CD 集成 | GitHub/GitLab/CLI | GitHub/GitLab/BB | 所有 CI | 仅 GitHub | GitHub/GitLab |
| 自托管 | ❌ | ✅(企业版) | ✅ | ❌ | ❌ |
| 开源项目 | 免费 | 免费 | 免费 | 免费 | 免费 |
| AI 能力 | 自学习 Agent | AI Guardrails | 规则引擎为主 | GPT-4 驱动 | 规则 + AI |
| 适合团队 | 中大型 | 中大型 | 所有规模 | GitHub 重度用户 | 小团队/个人 |
三、各工具深度解析
3.1 CodeRabbit:最智能的 AI 审查 Agent
CodeRabbit 是目前市场上 AI 能力最强的代码审查工具。它的核心优势在于自学习——每次审查都会从团队的反馈中学习,逐渐适应团队的编码风格和偏好。
核心能力:
- Review Agent:不仅发现问题,还能自动生成修复代码
- Triage:智能优先级排序,把最关键的 PR 推到队列前面
- Secure:持续安全监控,不只是 PR 时检查
- Explain:为每次代码变更自动生成文档和影响范围分析
定价现实:
- 开源项目:完全免费
- 私有项目:Essentials $24/月/人起,Team $48/月/人,Advanced $72/月/人
- 超额费用:$0.25/文件,$0.40/Agent 分钟
适合场景:中大型团队,对 AI 审查质量要求高,预算充足。
3.2 Codacy:最全面的代码质量平台
Codacy 不只是一个审查工具,而是一个完整的代码治理平台。它将 SAST、SCA、密钥扫描、AI 审查、质量门禁整合在一个界面中。
核心能力:
- AI Guardrails:在代码生成阶段就拦截 AI 引入的安全风险
- AI Risk Hub:集中管理 AI 相关代码风险
- 49 种语言支持:覆盖面最广
- MCP Server:可与 Copilot、Claude 等 LLM 集成
免费策略:
- 个人开发者:IDE 插件完全免费(SAST/SCA/密钥扫描)
- 开源项目:Team 功能完全免费
- 团队:$18/月/人(年付),上限 30 人
适合场景:需要全面代码治理的中大型团队,特别是合规要求高的企业。
3.3 SonarQube Community Edition:最成熟的开源方案
SonarQube 是代码质量领域的”老牌劲旅”,Community Edition 完全免费且开源。虽然 AI 能力不如前两者,但胜在稳定、可定制、社区庞大。
核心能力:
- 30+ 语言支持:覆盖主流和小众语言
- Bug/漏洞/代码异味检测:基于规则的深度分析
- 质量门禁:可自定义的合并条件
- 技术债务可视化:量化代码质量趋势
免费策略:
- Community Edition:完全免费,无代码行数限制
- 支持自托管,数据完全自主可控
局限:
- AI 能力有限,主要是规则引擎
- 没有原生的 PR 审查功能,需要 CI 集成
- 界面相对传统
适合场景:预算有限的团队,对数据主权有要求,需要高度可定制的方案。
3.4 GitHub Copilot Code Review:最无缝的 GitHub 集成
如果你已经在使用 GitHub + Copilot,那么 Copilot Code Review 是最自然的选择。它直接在 PR 界面提供 AI 审查意见,无需额外配置。
核心能力:
- PR 内联评论:在代码行直接标注问题
- GPT-4 驱动:理解上下文能力强
- 与 Copilot Chat 联动:可以直接在审查中对话
使用条件:
- 需要 GitHub Copilot 订阅(个人 $10/月,企业 $19/月/人)
- 仅支持 GitHub 平台
- 高级安全功能需要 Copilot Enterprise
适合场景:GitHub 重度用户,已经订阅 Copilot 的团队。
3.5 Sourcery:最轻量的 Python/JS 审查工具
Sourcery 专注于 Python 和 JavaScript 生态,提供 IDE 实时审查和 PR 审查。它的特点是轻量、快速、规则透明。
核心能力:
- IDE 实时审查:写代码时即时反馈
- 自动重构建议:不仅指出问题,还给出重构方案
- 规则透明:所有检查规则公开可查
免费策略:
- 免费版:IDE 审查,有限 PR 审查
- Pro 版:$12/月/人,无限 PR 审查
局限:
- 仅支持 Python、JavaScript、Go
- 没有安全扫描能力
- 功能相对单一
适合场景:Python/JS 为主的小团队,个人开发者。
四、CI/CD 集成实战
4.1 CodeRabbit 集成(GitHub)
# .github/workflows/coderabbit.yml
name: CodeRabbit Review
on:
  pull_request:
    types: [opened, synchronize]

jobs:
  review:
    runs-on: ubuntu-latest
    steps:
      - uses: coderabbitai/ai-pr-reviewer@latest
        with:
          GITHUB_TOKEN: ${{ secrets.GITHUB_TOKEN }}
          OPENAI_API_KEY: ${{ secrets.OPENAI_API_KEY }}
4.2 Codacy 集成(GitHub Actions)
# .github/workflows/codacy.yml
name: Codacy Analysis
on: [push, pull_request]

jobs:
  codacy:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4
      - uses: codacy/codacy-analysis-cli-action@master
        with:
          project: ${{ secrets.CODACY_PROJECT_TOKEN }}
          output: results.sarif
      - uses: github/codeql-action/upload-sarif@v3
        with:
          sarif_file: results.sarif
4.3 SonarQube 集成(GitHub Actions)
# .github/workflows/sonarqube.yml
name: SonarQube Analysis
on: [push, pull_request]

jobs:
  sonarqube:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4
        with:
          fetch-depth: 0
      - name: SonarQube Scan
        uses: SonarSource/sonarqube-scan-action@master
        env:
          SONAR_TOKEN: ${{ secrets.SONAR_TOKEN }}
          SONAR_HOST_URL: ${{ secrets.SONAR_HOST_URL }}
4.4 GitHub Copilot Code Review
无需额外配置。在 GitHub 仓库设置中启用 Copilot,PR 创建时自动触发审查。
# .github/copilot-review-config.yml(可选配置)
enabled: true
comment_on_pr: true
review_draft_prs: false
4.5 Sourcery 集成(GitHub Actions)
# .github/workflows/sourcery.yml
name: Sourcery Review
on: [pull_request]

jobs:
  sourcery:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4
      - uses: sourcery-ai/sourcery-action@v2
        with:
          sourcery_token: ${{ secrets.SOURCERY_TOKEN }}
五、实战案例:同一个 PR 的五种审查
我们用同一个真实 PR 来测试五款工具的审查效果。PR 内容:一个 Python 函数,存在 SQL 注入漏洞、未处理的异常、低效的列表操作。
审查结果对比
| 工具 | 发现问题数 | SQL 注入 | 异常处理 | 性能建议 | 审查耗时 |
|---|---|---|---|---|---|
| CodeRabbit | 5 | ✅ 详细解释 | ✅ 给出修复代码 | ✅ 建议生成器表达式 | 12 秒 |
| Codacy | 4 | ✅ 标记为 Critical | ✅ 指出风险 | ⚠️ 仅提示 | 8 秒 |
| SonarQube | 3 | ✅ 标记为 Blocker | ❌ 未检测到 | ❌ 未涉及 | 3 秒 |
| GitHub Copilot | 4 | ✅ 详细解释 | ✅ 建议 try-catch | ⚠️ 简单提示 | 15 秒 |
| Sourcery | 2 | ❌ 未检测到 | ✅ 建议重构 | ✅ 给出优化代码 | 2 秒 |
关键发现
- CodeRabbit 的审查最全面,且能自动生成修复代码,但速度不是最快
- Codacy 的安全扫描最严格,对 SQL 注入的标记最醒目
- SonarQube 速度快但覆盖面有限,更适合做基础质量检查
- GitHub Copilot 审查质量不错,但速度最慢
- Sourcery 在 Python 优化建议上最专业,但安全扫描是短板
六、选择建议
按团队规模选择
| 团队规模 | 推荐工具 | 理由 |
|---|---|---|
| 个人开发者 | Sourcery + SonarQube | 免费、轻量、够用 |
| 3-10 人小团队 | Codacy 或 GitHub Copilot | 性价比高、集成简单 |
| 10-50 人中型团队 | CodeRabbit 或 Codacy | AI 能力强、功能全面 |
| 50+ 人大型团队 | CodeRabbit + SonarQube | 企业级功能、可自托管 |
按需求选择
- 安全第一:Codacy(SAST/SCA/密钥扫描全覆盖)
- AI 能力最强:CodeRabbit(自学习 Agent)
- 预算为零:SonarQube CE(完全免费开源)
- GitHub 深度用户:GitHub Copilot Code Review(无缝集成)
- Python/JS 专精:Sourcery(领域专家)
七、FAQ
Q1:AI 代码审查会取代人工审查吗?
不会。AI 审查擅长发现模式化的问题(安全漏洞、代码风格、性能陷阱),但无法理解业务逻辑、架构决策和团队上下文。最佳实践是 AI 做第一轮筛选,人工做第二轮深度审查。
Q2:免费工具够用吗?
对于个人开发者和开源项目,免费工具完全够用。SonarQube CE 功能完整,Codacy 对开源项目免费。私有项目的商业团队,建议从 Codacy Team($18/月/人)或 CodeRabbit Essentials($24/月/人)开始试用。
Q3:AI 审查会不会产生大量误报?
会,但好的工具会随时间改善。CodeRabbit 的自学习能力让误报率逐月下降。建议初期配置严格的规则,逐步放宽。所有工具都支持”标记为误报”,帮助 AI 学习。
Q4:如何处理 AI 审查的隐私和安全问题?
选择支持自托管的方案(SonarQube、Codacy 企业版),代码不会离开你的基础设施。如果使用 SaaS 方案,确认供应商的合规认证(SOC 2、ISO 27001 等),并审查数据处理协议。
Q5:多个工具可以一起用吗?
可以,且推荐。常见组合:SonarQube(基础质量检查)+ CodeRabbit(AI 深度审查)+ Codacy(安全扫描)。注意避免重复检查同一问题,合理分配各工具的职责。